
Cet article s'adresse aux équipes marketing, produit, UX et eCommerce qui utilisent l'IA et veulent comprendre l'AI Act. Vous y découvrirez les 4 niveaux de risque, les obligations de transparence déjà applicables et les étapes concrètes pour mettre vos outils en conformité.
Points clés
Le niveau de risque fixe vos obligations : l'AI Act classe les usages de l'IA en 4 niveaux, et plus le risque est élevé, plus les règles sont strictes.
La transparence est déjà obligatoire : depuis le 2 août 2026, les chatbots doivent annoncer qu'ils sont des IA et les hypertrucages doivent être signalés.
Les règles les plus lourdes arrivent plus tard : les obligations « haut risque » s'appliqueront le 2 décembre 2027, puis le 2 août 2028.
Tout commence par un inventaire : listez vos usages de l'IA avant toute autre action, car c'est la base de votre mise en conformité.
Qu'est-ce que l'AI Act ?
L'AI Act, ou règlement (UE) 2024/1689, est le premier cadre juridique au monde qui encadre les systèmes d'IA selon une approche fondée sur les risques. Concrètement, il fixe des règles pour développer, vendre et utiliser l'IA dans l'UE.
Entré en vigueur le 1er août 2024, il porte aussi les noms d'IA Act, de règlement IA (RIA) ou de règlement européen sur l'intelligence artificielle.
Ce règlement protège la santé, la sécurité et les droits fondamentaux des personnes. Il soutient aussi l'innovation des petites et moyennes entreprises (PME), notamment grâce à des bacs à sable réglementaires.
Un bac à sable réglementaire est un espace de test encadré. Concrètement, une entreprise y essaie son produit d'IA sous le contrôle d'un régulateur.
Un système d'IA est un système qui produit des prédictions, des contenus, des recommandations ou des décisions avec une certaine autonomie. Concrètement, un chatbot qui répond à vos clients en fait partie.
Sense, l'IA de Contentsquare
Les 4 niveaux de risque de l'AI Act
L'AI Act fonctionne comme une pyramide. À la base se trouvent les usages courants, au sommet les usages trop dangereux pour être autorisés.
Plus un usage monte dans la pyramide, plus les règles se durcissent.
Niveau de risque | Exemples | Obligations |
|---|---|---|
Inacceptable | Notation sociale, manipulation | Interdiction |
Haut risque | Recrutement, crédit, dispositifs médicaux | Exigences renforcées et marquage CE |
Limité | Chatbots, contenus générés par l'IA | Transparence envers l'utilisateur |
Minimal | Filtres anti-spam, jeux vidéo | Aucune obligation spécifique |
1. Risque inacceptable
Le risque inacceptable désigne les pratiques d'IA contraires aux valeurs de l'Union européenne. Concrètement, ces usages sont interdits depuis le 2 février 2025.
En voici 5 exemples :
La notation sociale, qui classe les personnes selon leur comportement.
La manipulation qui fausse les décisions d'une personne.
L'exploitation des vulnérabilités liées à l'âge, au handicap ou à la situation sociale.
La reconnaissance des émotions au travail et à l'école.
L'extraction non ciblée d'images faciales sur internet.
Une nouvelle interdiction s'appliquera le 2 décembre 2026. Elle vise les systèmes qui génèrent des contenus pédocriminels ou de fausses images sexuelles non consenties.
2. Haut risque
Un système d'IA à haut risque est un système qui peut porter atteinte à la sécurité ou aux droits fondamentaux des personnes. Concrètement, il influence des décisions importantes pour une personne.
On le trouve dans le recrutement, l'éducation, le crédit, l'assurance, les infrastructures critiques ou la justice. Il concerne aussi des produits déjà réglementés, comme les dispositifs médicaux ou les jouets.
Le fournisseur d'un tel système doit respecter 6 exigences :
Gestion des risques : identifier et réduire les risques du système.
Gouvernance des données : entraîner le système avec des données de qualité.
Documentation technique : prouver la conformité du système aux autorités.
Journalisation : enregistrer automatiquement les événements pour retracer un problème.
Supervision humaine : permettre à une personne de contrôler et corriger l'IA.
Marquage CE : obtenir ce label européen de conformité avant la vente.
3. Risque limité
Le risque limité concerne les systèmes qui dialoguent avec le public ou qui créent des contenus. Ils sont soumis à des obligations de transparence.
Concrètement, l'utilisateur doit savoir qu'il échange avec une IA, et les contenus générés ou modifiés par l'IA doivent être marqués ou signalés selon les cas.
L'Union européenne a créé 3 icônes pour faciliter ce signalement :
« AI » : elle indique un contenu généré ou modifié par l'IA.
« AI generated » : elle signale un contenu entièrement produit par l'IA.
« AI modified » : elle signale un contenu humain partiellement transformé par l'IA.
4. Risque minimal
Le risque minimal couvre tous les autres systèmes, comme les filtres anti-spam ou les jeux vidéo. Le règlement ne leur impose aucune obligation spécifique.
Selon la Commission européenne, ce niveau concerne la très grande majorité des systèmes d'IA utilisés dans l'UE.
> À noter : les modèles d'IA à usage général (GPAI) forment une catégorie à part. Ce sont des modèles capables de nombreuses tâches, comme les grands modèles de langage de l'IA générative. Leurs fournisseurs respectent des obligations propres depuis le 2 août 2025.
Qui est concerné par l'AI Act ?
L'AI Act vise toute organisation qui fournit, importe, distribue ou déploie un système d'IA dans l'UE. Une organisation installée hors de l'UE est aussi concernée dès que son système est utilisé dans l'UE.
Vos obligations dépendent de votre rôle, qui peut varier d'un outil à l'autre.
Les fournisseurs
Le fournisseur est l'organisation qui développe un système ou un modèle d'IA, ou qui le met sur le marché. Il porte la majorité des obligations.
Les déployeurs
Le déployeur est l'organisation qui utilise un système d'IA dans un cadre professionnel. Concrètement, la plupart des équipes marketing, produit et eCommerce sont déployeurs.
Les importateurs et distributeurs
L'importateur fait entrer dans l'UE un système d'IA conçu ailleurs, et le distributeur le met à disposition. Tous deux vérifient que le système respecte le règlement avant de le proposer.
Calendrier d'application de l'AI Act
L'AI Act s'applique par étapes, pour laisser aux organisations le temps de s'adapter. La loi Omnibus, un texte européen publié au Journal officiel le 24 juillet 2026 et en vigueur depuis le 27 juillet, a décalé certaines dates.
Date | Ce qui s'applique |
|---|---|
1er août 2024 | Entrée en vigueur du règlement |
2 février 2025 | Interdictions et obligation de maîtrise de l'IA |
2 août 2025 | Règles pour les modèles d'IA à usage général |
2 août 2026 | Obligations de transparence (article 50) |
2 décembre 2026 | Interdiction des contenus sexuels non consentis et fin du délai de marquage |
2 août 2027 | Au moins un bac à sable réglementaire par État membre |
2 décembre 2027 | Règles haut risque de l'annexe III |
2 août 2028 | Règles haut risque de l'annexe I |
Les annexes sont des listes jointes au règlement, et leurs nouvelles dates d'application figurent à l'article 113. L'annexe III vise des domaines sensibles comme le recrutement ou le crédit, l'annexe I des produits déjà réglementés comme les jouets.
Ce que l'AI Act change pour les équipes digitales
Votre site utilise un chatbot ou publie des visuels créés par l'IA ? Alors vous êtes déployeur, souvent sans le savoir.
La plupart de vos outils relèvent du risque limité ou minimal, mais certains usages peuvent basculer en haut risque.
Ces règles comptent de plus en plus, car l'IA entre déjà dans les parcours clients. Comme le révèle The 2026 Digital Experience Benchmark Report and Interactive Explorer, notre dernière étude annuelle sur l'expérience client digitale, le trafic issu des plateformes d'IA a bondi de 632 % en un an.
Ce trafic ne représente encore que 0,2 % des visites, mais sa croissance est nette.
Chatbots et assistants virtuels
Un chatbot est un programme qui répond automatiquement aux questions de vos clients. Concrètement, l'AI Act vous impose d'indiquer à l'utilisateur, dans l'interface, qu'il échange avec une IA.
Cette transparence va de pair avec la qualité du service. Selon la même étude, les conversations gérées par des humains et des bots se résolvent à 57 %, contre 29 % pour les bots seuls.
Contenus générés par l'IA
Les fournisseurs d'IA générative doivent marquer leurs contenus de façon lisible par machine, c'est-à-dire avec une information technique intégrée au fichier. De votre côté, en tant que déployeur, vous devez signaler les hypertrucages (des images, sons ou vidéos truqués qui imitent la réalité) ainsi que les textes d'intérêt public publiés sans relecture humaine ni contrôle éditorial.
Les fournisseurs dont les systèmes étaient sur le marché avant le 2 août 2026 ont jusqu'au 2 décembre 2026 pour appliquer ce marquage.
Personnalisation et outils d'analyse
La plupart des outils de personnalisation et d'analyse relèvent du risque minimal.
Restez toutefois vigilant si un outil profile des personnes pour décider de leur accès à un service, comme un crédit, une assurance ou un emploi.
Une mention « vous échangez avec une IA » ne sert à rien si personne ne la voit. Vérifier sa visibilité fait donc partie de votre travail de transparence.

Avec les Zone-based Heatmaps de Contentsquare, vous mesurez le taux d'exposition et de clic de chaque zone d'une page. Vous vérifiez ainsi que vos utilisateurs voient réellement votre mention.
Session Replay vous permet ensuite de revoir comment vos utilisateurs réagissent face au chatbot. Vous repérez les hésitations, les erreurs ou les abandons autour de la fenêtre de conversation.
Comment se mettre en conformité avec l'AI Act
La mise en conformité est l'ensemble des actions qui vous permettent de respecter le règlement.
Commencez maintenant, car la transparence s'applique déjà et les règles haut risque approchent. Voici 5 étapes.
1. Cartographiez vos usages de l'IA
Listez tous les outils qui utilisent l'IA, y compris l'IA intégrée à vos logiciels en ligne. Pour chacun, notez sa finalité et les données qu'il traite.
2. Classez chaque usage par niveau de risque
Placez chaque outil dans la pyramide des 4 niveaux de risque. Si un usage n'est pas à haut risque, écrivez pourquoi pour pouvoir le justifier en cas de contrôle.
3. Informez vos utilisateurs
La transparence passe par 3 actions :
Interfaces : affichez une mention visible dans chaque chatbot ou assistant virtuel.
Contenus : étiquetez les textes, images et vidéos générés ou modifiés par l'IA.
Mentions légales : mettez-les à jour pour décrire vos usages de l'IA.
4. Gardez un humain dans la boucle
La supervision humaine est la possibilité, pour une personne, de contrôler, corriger ou annuler une décision prise par l'IA. Elle doit être réelle dès qu'une décision touche une personne.
Si vous fournissez ou déployez des systèmes d'IA, vous devez aussi, depuis le 2 février 2025, prendre des mesures pour favoriser la maîtrise de l'IA au sein de vos équipes. Depuis la loi Omnibus cette obligation ne vous impose plus de garantir un niveau précis pour chaque personne. Concrètement, cela peut passer par une formation aux outils d'IA qu'elles utilisent.
Pour un chatbot, tout l'enjeu est de savoir quand passer la main à un conseiller.
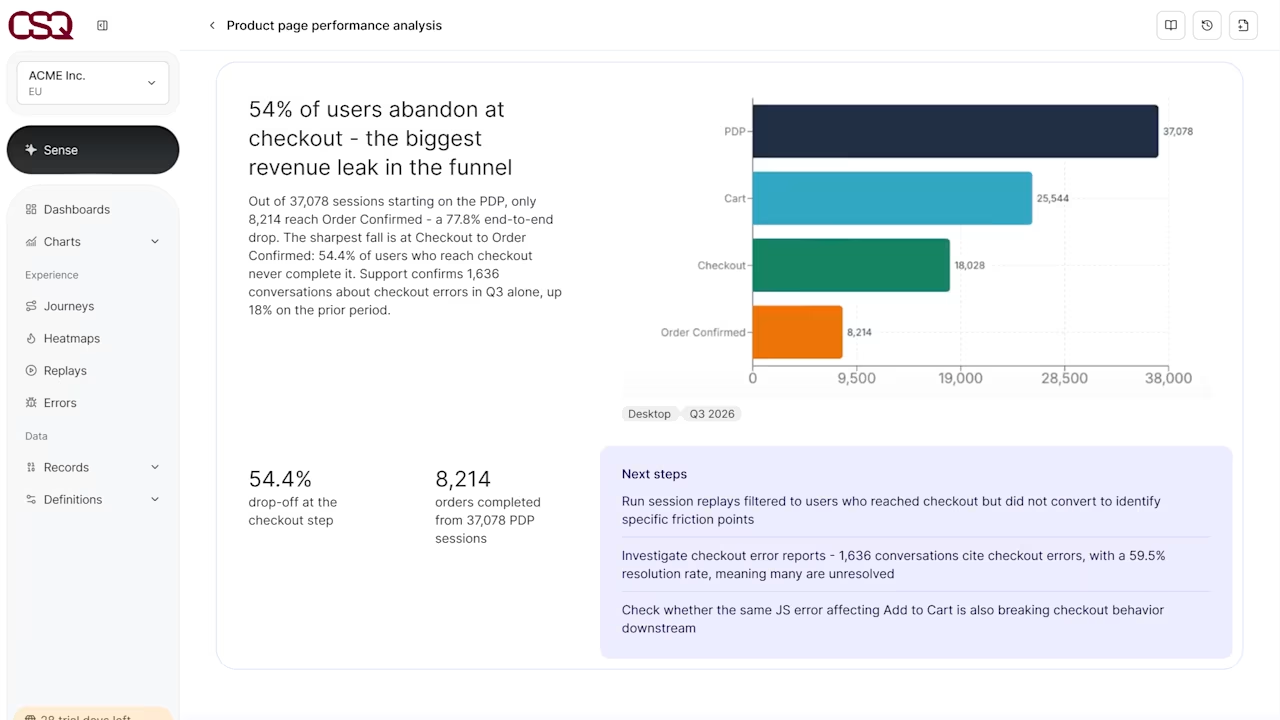
Avec Conversation Intelligence de Contentsquare, vous mesurez le sentiment et le taux de résolution de vos conversations de service client. Vous repérez ainsi le moment où un humain doit prendre le relais.
5. Interrogez vos fournisseurs d'outils d'IA
Posez à vos fournisseurs ces 4 questions :
Mes données servent-elles à entraîner vos modèles ?
Où mes données sont-elles hébergées ?
Quelle documentation fournissez-vous sur vos systèmes d'IA ?
Êtes-vous conformes au RGPD et à l'AI Act ?
Chez Contentsquare, par exemple, nous n'utilisons jamais les données de nos clients pour entraîner des modèles d'IA. Les données personnelles sont masquées automatiquement, et notre plateforme est conforme au RGPD et à l'AI Act.
Un administrateur doit aussi donner son accord avant toute activation de l'IA générative.
Quelle différence entre l'AI Act et le RGPD ?
Le règlement général sur la protection des données (RGPD) encadre l'utilisation des données personnelles. L'AI Act, lui, encadre les systèmes d'IA eux-mêmes.
Les 2 textes s'appliquent souvent ensemble, par exemple pour un outil d'IA qui trie des CV.
Le RIA ne remplace donc pas le RGPD. Votre registre des traitements et vos analyses d'impact sur la protection des données (AIPD) vous servent de base de travail. Pour rappel, le RGPD prévoit des amendes jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial (article 83).
Critère | AI Act | RGPD |
|---|---|---|
Objet | Systèmes et modèles d'IA | Données personnelles |
Acteurs visés | Surtout les fournisseurs et les déployeurs | Responsables de traitement |
Approche | Par les risques pour la santé, la sécurité et les droits fondamentaux | Par grands principes et responsabilisation |
Amende maximale | 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial | 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial |
Quelles sanctions prévoit l'AI Act ?
Les amendes de l'AI Act sont graduées selon la gravité de l'infraction. Chaque plafond combine un montant en euros et un pourcentage du chiffre d'affaires annuel mondial.
Ces plafonds sont fixés par l'article 99 du règlement. Pour les PME, c'est le moins élevé des deux montants qui s'applique.
Pratiques interdites
Recourir à une pratique interdite coûte jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial.
Autres obligations
Les autres manquements, comme ceux aux règles haut risque ou de transparence, coûtent jusqu'à 15 millions d'euros ou 3 % du chiffre d'affaires annuel mondial.
Informations inexactes
Fournir des informations inexactes, incomplètes ou trompeuses en réponse à une demande des autorités ou des organismes notifiés coûte jusqu'à 7,5 millions d'euros ou 1 % du chiffre d'affaires annuel mondial.
Prochaines étapes
L'AI Act peut sembler complexe, mais votre plan tient en 5 gestes : cartographier, classer, informer, superviser et interroger vos fournisseurs.
Gardez le calendrier en tête : la transparence s'applique déjà, et les règles haut risque arrivent le 2 décembre 2027 puis le 2 août 2028.
FAQ sur l'AI Act
La CNIL, la DGCCRF, l'Arcom et l'ACPR se partagent le contrôle selon les secteurs. La direction générale des entreprises (DGE) assure la coordination stratégique, et la DGCCRF la coordination opérationnelle.

Nous sommes une équipe internationale d'experts en contenu et de rédacteurs passionnés par tout ce qui touche à l'expérience client (CX). Des bonnes pratiques aux tendances les plus récentes du digital, nous nous occupons de tout. Explorez nos guides pour apprendre tout ce que vous devez savoir pour créer des expériences que vos clients adoreront. Bonne lecture !